---------------------------------------------------------------------------------------------------------------------------------
Ataque cibernético atingiu centenas de lojas, causou perda de alimentos e mobilizou autoridades francesas, que investigam riscos de novos ataques.
---------------------------------------------------------------------------------------------------------------------------------
Por Reuters
Postado em 13 de Outubro de 2.026 às 1050m
. #.* $ Post. - Nº.\ 5.551 $ *.#.
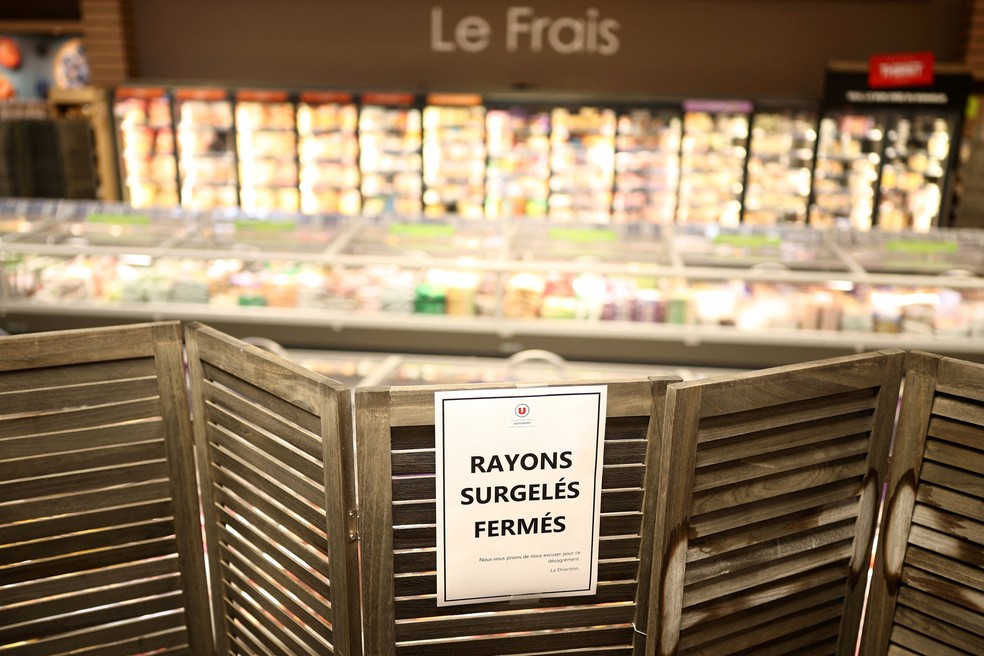
Imagem do corredor de congelados fechado em um supermercado próximo a Nantes, após um ataque cibernético que teve como alvo os sistemas de refrigeração de redes de supermercados francesas, causando perdas de alimentos e incêndios em várias lojas, na França, em 12 de outubro de 2026 — Foto: REUTERS/Stephane Mahe
Hackers elevaram a temperatura de muitos refrigeradores de supermercados franceses para 50 graus Celsius durante a noite, causando incêndios e perdas de alimentos em centenas de lojas em todo o país, em um grande ataque cibernético.
A Procuradoria de Paris afirmou que um ataque de "grande escala" estava "afetando refrigeradores conectados em diversas grandes redes de supermercados na França" e relatou danos como "perda de alimentos e incêndios".
💻 Os sistemas de refrigeração dos supermercados geralmente são operados por painéis de controle que gerenciam todas as geladeiras e freezers de uma loja e podem ser acessados pela internet, permitindo que empresas de manutenção façam ajustes remotamente, de qualquer lugar.
Eles disseram que a França "estava coordenando ações com seus homólogos europeus, já que outros países também podem ser afetados", enquanto investigava se outras empresas francesas corriam risco.
O Carrefour afirmou que 80 de seus supermercados foram afetados, enquanto a Monoprix disse que 5% de suas lojas sofreram impactos.
A Les Mousquetaires, proprietária da rede varejista Intermarché, informou que os refrigeradores de cerca de 150 de suas lojas foram aquecidos a 50 graus Celsius durante seis horas na noite anterior. Todos os alimentos foram descartados para evitar riscos sanitários, afirmou um porta-voz.
O presidente-executivo da Cooperativa U, Dominique Schelcher, disse que seu supermercado também foi vítima.
"Atacar equipamentos essenciais para a conservação de produtos frescos e para o abastecimento alimentar do povo francês é de extrema gravidade e não tem precedentes", escreveu ele no X.
E. Leclerc e Auchan não responderam aos pedidos de comentários. Não havia uma estimativa imediata da dimensão das perdas do setor.
"O comércio de varejo e atacado desempenha um papel essencial no abastecimento da Europa com os bens de que as pessoas dependem diariamente", afirmou Christel Delberghe, diretora-geral da Eurocommerce, associação europeia do varejo. "Este incidente destaca a importância da resiliência em toda a cadeia de abastecimento".

OpenAI revela situações em que a tecnologia agiu por conta própria
Sistemas controlados pela internet
Os sistemas de refrigeração dos supermercados geralmente são operados por painéis de controle que gerenciam todas as geladeiras e freezers de uma loja e podem ser acessados pela internet, permitindo que empresas de manutenção façam ajustes remotamente, de qualquer lugar.
Uma fonte próxima a Lecornu afirmou que a Agência Nacional de Segurança dos Sistemas de Informação da França (ANSSI) identificou uma vulnerabilidade em um software fornecido pela empresa dinamarquesa Danfoss.
A Danfoss declarou estar "ciente de incidentes na França que afetaram um número limitado de sistemas de gerenciamento de refrigeração".
Segundo a empresa, os equipamentos afetados "utilizavam versões desatualizadas de firmware". A Danfoss acrescentou que "há muito tempo recomenda aos clientes que mantenham os sistemas com suporte atualizados com as versões mais recentes de firmware e que migrem os sistemas antigos para soluções de última geração".
Em 9 de agosto, a equipe Team82, da empresa de cibersegurança Claroty, publicou uma pesquisa detalhando vulnerabilidades no controlador Danfoss AK-SM 800A. De acordo com o relatório, atualizações de software disponibilizadas pela Danfoss corrigiram falhas que poderiam permitir a invasores contornar mecanismos de autenticação e executar códigos em dispositivos comprometidos.
Os ataques se assemelham a incidentes registrados no fim de agosto em cerca de uma dúzia de supermercados que atendem militares dos Estados Unidos. Na ocasião, problemas nos sistemas de refrigeração provocaram a perda de alimentos.
Em comunicado, a Federação do Comércio e da Distribuição da França (FCD), entidade que representa o setor varejista, cobrou "total transparência" da Danfoss sobre o incidente. A associação afirmou que os supermercados trabalham para proteger os consumidores e restabelecer a normalidade das operações o mais rapidamente possível.
Segundo a FCD, algumas das lojas afetadas já haviam retomado suas atividades.
Problema similiar na Holanda
A operadora holandesa de supermercados Ahold Delhaize, que administra a maior rede de supermercados da Holanda, a Albert Heijn, e tem operações significativas nos Estados Unidos, afirmou que também estava lidando com um "problema de segurança" em sua rede e que havia desativado vários sistemas para protegê-los.
Um aplicativo para smartphones da varejista informou aos clientes que, devido a um "incidente de segurança cibernética", não era possível entregar as compras.
Os pedidos online representam cerca de 10% das vendas da Albert Heijn. As lojas físicas permaneceram abertas e a agência de notícias holandesa ANP informou que os concorrentes registraram um aumento nos pedidos de entrega.
Não ficou claro se havia alguma ligação entre o ataque ao supermercado francês e os problemas apontados pela Ahold Delhaize.
A Ahold é a quarta maior varejista de supermercados dos EUA, e os sites de suas lojas Stop & Shop, Giant, Hannaford e Food Lion exibiam avisos informando que o site estava temporariamente fora do ar.
Não ficou claro se outras operações foram afetadas.
A fonte próxima a Lecornu afirmou que a ANSSI identificou uma vulnerabilidade em um software fornecido pela empresa dinamarquesa Danfoss.
A Danfoss afirmou estar "ciente de incidentes na França que afetaram um número limitado de sistemas de gerenciamento de refrigeração".
As unidades afetadas "estavam executando firmware desatualizado", disse a Danfoss, acrescentando que "há muito tempo aconselha os clientes a manterem os sistemas suportados atualizados com o firmware mais recente e a migrarem os sistemas legados para soluções de geração atual".
Em 9 de agosto, a Team82, empresa de cibersegurança da Claroty, publicou uma análise detalhando vulnerabilidades no controlador Danfoss AK-SM 800A. A Team82 informou que a Danfoss atualizou seu software para corrigir as vulnerabilidades, que poderiam ter permitido burlar os procedimentos normais de login e executar códigos maliciosos em dispositivos comprometidos.
Os ciberataques franceses apresentam semelhanças com as interrupções no fornecimento de refrigeração nos EUA no final de agosto, quando os refrigeradores dos refeitórios de cerca de uma dúzia de bases militares americanas foram afetados, resultando em perdas de alimentos.